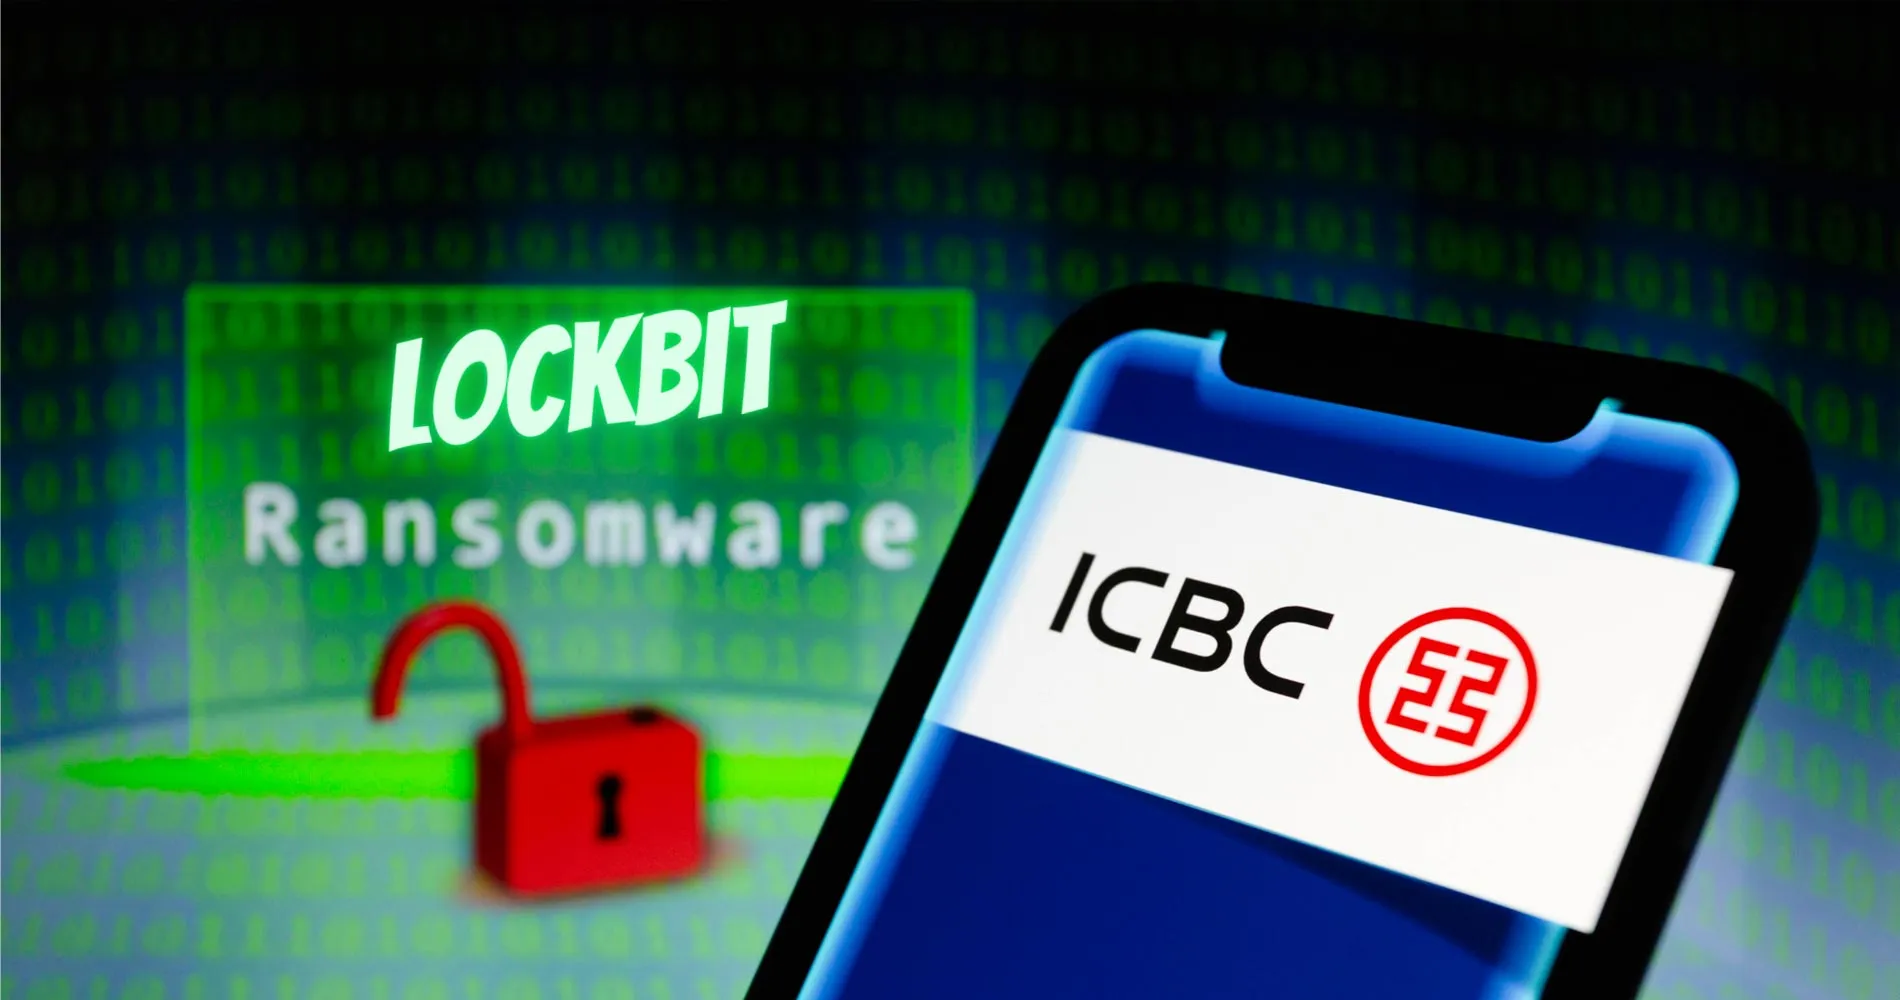
أعلنت عصابة الجرائم الإلكترونية Lockbit مسؤوليتها عن هجوم الفدية على البنك الصناعي والتجاري الصيني. لقد صنعت تلك المجموعة، منذ عام 2019، اسمًا لها من خلال استهداف المؤسسات رفيعة المستوى وجمعت مئات الملايين من الدولارات بهذه الطريقة. ومع بقاء المجموعة طليقة، يتساءل الكثيرون عن دوافعهم ومن سيكون التالي في قائمة الاستهداف.
Reed McIntire
29/12/2023
English version | Spanish version | Chinese version | German version
أعلنت عصابة الجرائم الإلكترونية Lockbit مسؤوليتها عن هجوم الفدية على البنك الصناعي والتجاري الصيني (ICBC)، البنك الرائد عالميًا في مجال إقراض الأصول. وبينما استعاد البنك الصناعي والتجاري الصيني (ICBC) سريعا السيطرة على أنظمته من خلال دفع فدية لم يكشف عن قيمتها، فقد أثار الهجوم قلق الكثيرين بشأن وقوع حوادث مماثلة في المستقبل. ان هذه المجموعة ظهرت لأول مرة في عام 2019، وسرعان ما صنعت اسمًا لنفسها من خلال هجماتها الإلكترونية واسعة النطاق ضد أهداف رفيعة المستوى.
يشير اسم Lockbit إلى اسم العصابة وإلى اسم برنامج الفدية. ان مصطلح برامج الفدية يشير إلى نوع معين من البرامج الضارة التي تُستخدم لإصابة الأنظمة وحظر المستخدمين الأساسيين ما لم يتم استيفاء طلبات معينة. غالبًا ما تبدأ هذه الهجمات من خلال ″ محاولات التصيد الاحتيالي ″ حيث يتم إرسال رابط أو ملف إلى النظام وفتحه بواسطة مستخدم عن غير قصد، مما يسمح للفيروس بدخول النظام. وقد قامتLockbit بتطوير نسختها الخاصة من هذه البرامج الضارة وبيعها أيضًا إلى جهات و اشخاص اخرين على ما يسمى بـ ″ الويب المظلم ″. وتعد برامج الفدية Lockbit من بين البرامج الأكثر شيوعًا، حيث تم استخدامها في ما يقدر بنحو 28% من جميع هجمات برامج الفدية في العام الماضي.
وعلى نحو متزايد، تقوم عصابات مثل Lockbit بتقديم خدماتها إلى منظمات واشخاص اخرين. وتؤدي ″ برامج الفدية كخدمة (Raas) ″ إلى تعقيد الأمور بشكل أكبر، مما يجعل الدوافع أكثر غموضًا. ومع ذلك، فقد أعلنت شركة Lockbit بنفسها مسؤوليتها عن العديد من الهجمات البارزة المسجلة.
وفي الوقت الحالي، استهدفت المجموعة مؤسسات وشركات رفيعة المستوى. ويعد البريد الملكي في المملكة المتحدة ووزارة الدفاع وبوينغ والشركة اليابانية شيمانو من بين أبرز الضحايا، لكن في الوقت ذاته، استهدفت المجموعة ايضا 2000 فرد في الولايات المتحدة. وعادةً ما تطلب المجموعة المال مقابل استعادة التحكم في النظام واستعادة بيانات الضحية. وتفيد التقارير أن هذه العمليات تحصلت منها Lockbit على أكثر من 100 مليون دولار في الولايات المتحدة وحدها، وذلك حسبما أفادت البنوك الأمريكية.
ومنذ الهجمة الاخيرة، قام البنك الصناعي والتجاري الصيني (ICBC) بتطهير أنظمته من البرامج الضارة الخاصة بـ Lockbit، لكن التهديد لا يزال قائمًا بالنسبة لكثير من الاخرين. والغريب أن الهجوم استهدف فقط فرع البنك في الولايات المتحدة، دون أن تتأثر الفروع الأخرى ومن من غير الواضح ما إذا كان لهذا أي سبب سياسي. وفي يونيو، اتهمت وزارة العدل الأمريكية مواطنًا روسيًا للاشتباه في علاقاته بهجمات شركة Lockbit في جميع أنحاء العالم. ومع ذلك، لا تزال المجموعة غير متأثرة، حيث أن طبيعتها اللامركزية تجعل من الصعب على السلطات إنفاذ القانون عليها.
تظل مجموعة Lockbit لغزا للجميع. البعض يقول إنهم ينحدرون من دول ما بعد الاتحاد السوفيتي في أوروبا الشرقية. ومع ذلك، يزعم موقعهم الإلكتروني أن مقرهم في هولندا. وحتى الآن، لم يكن لهجماتهم أي تحيز سياسي علني ولم يعلنوا قط الولاء لدولة أو أيديولوجية.


ويحدد موقعهم الإلكتروني بعض الأهداف على أنها محظورة، مثل مشاريع البنية التحتية الحيوية والمؤسسات التي يمكن ان يؤدي تعريضها للخطر إلى الموت، وتضمن ايضا حظر دول الكتلة الشرقية السابقة مثل روسيا وليتوانيا ومولدوفا. ومع ذلك، فإن هذه التدابير لا تمنع حدوث الضرر بشكل كامل. حيث انه في وقت سابق من هذا العام، وقع مستشفى كندي للأطفال ضحية لهذه المجموعة، لكن Lockbit أصدرت لاحقًا اعتذارًا وأصدرت أدوات فك التشفير بالإضافة إلى القيام بإزالة الشركة التابعة المسؤولة عن الهجوم.
ونظرًا لأن Lockbit لا تزال طليقة، ينصح خبراء الأمن السيبراني باستخدام كلمات مرور قوية وإدارة الحسابات ومراقبة الشبكة لتقليل مخاطر الجرائم الإلكترونية. لأنه ومن خلال زيادة الأمان، يمكن تقليل الأضرار الناجمة عن البرامج الضارة أو حتى تجنبها.
ان نموذج أعمال Lockbit مربح وفعال. ومع تزايد نجاح ″ برامج الفدية كخدمة(Raas) ″ ، تستفيد الجهات الأخرى في الويب المظلم من هذا المشروع الإجرامي الذي تبلغ قيمته ملايين الدولارات. ويتساءل الاشخاص والسلطات عن الهدف التالي.